AI 모의해킹과 외부 노출·위험 관리
AI 모의해킹으로 실제 공격 가능성 검증
인터넷에 공개된 웹사이트·서버 발견과 위험·조치 상태 관리
- AI + 전문가의 공격 시나리오 검증
- 외부 자산·브랜드 위협 발견
- 조치 우선순위·재확인
ASM(공격표면 관리): 외부 공격 가능 지점의 발견과 관리
우리 회사에 필요한 서비스 찾기점검 목적에 따른
서비스 선택
실제 제품에서 확인하는 결과
위험·담당자·조치 상태의
통합 관리
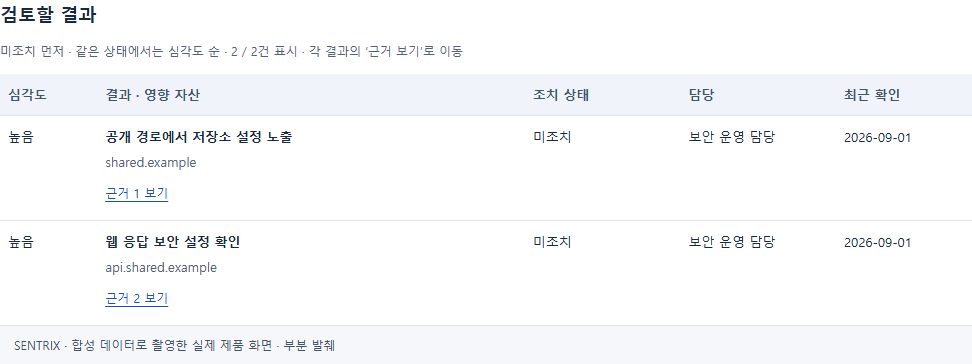
화면과 산출물 자세히 보기 →
보고할 근거.
바로 고칠 방법.
내부 보고와 개발팀 수정에 필요한 산출물 제공. 세부 항목은 계약 범위에 따라 결정
설명용 샘플 가상 상황을 바탕으로 구성한 보고서 예시. 실제 고객의 진단 결과와 무관하며, 산출물은 계약 범위에 따라 결정
우선 조치할 위험을 한눈에
일반 사용자와 관리자의 접근 권한 확인
계정 간 데이터 접근 경계 확인 필요
권한 검사 보완 후 재점검
담당자는 업무 영향과 우선순위를 확인하고 내부 보고에 활용.
확인 근거부터 수정 방향까지
- 01 · 확인 조건
승인된 테스트 계정 A·B의 데이터 접근 범위 비교
- 02 · 확인 근거
계정 A에서 B의 테스트 데이터가 조회되는 상황 기록
- 03 · 수정 방향
서버에서 요청자와 데이터 소유자의 접근 권한 검사
- 04 · 완료 기준
허용되지 않은 접근 차단 및 정상 사용자 기능 확인
개발팀이 근거·수정 방향·완료 기준을 연결해 확인.
수정 여부와 남은 과제 구분
- 권한 검사 보완
- 조치 확인 예시다른 계정 데이터 접근 차단
- 정상 사용자 조회
- 기능 확인 예시본인 데이터 조회 정상
- 추가 API 점검
- 후속 협의 예시이번 범위 외 대상은 별도 협의
수정 완료 항목과 후속 검토 대상을 나눠 다음 조치 결정.
입력 URL의 외부 노출 위험 요약
1페이지 위험 요약 요청실제 진단 사례의
발견 항목과 조치 과정
공개 검토를 마친 사례의 진단 배경과 조치 과정. 공개 범위에 따른 고객 식별 정보 보호
웹 서비스 운영 기업 — 무료 스캔에서 정기 모니터링 전환까지
자사 웹 서비스를 무료 스캔으로 점검한 운영 기업이 발견 항목을 확인한 뒤 당일 정기 모니터링으로 전환해, 일회성 점검을 상시 관제로 바꿨습니다.
정부 산하 연구기관 웹서비스 — 30초 스캔이 찾아낸 28건의 노출
정부 산하 연구기관의 웹서비스를 SENTRIX의 자동 스캔으로 점검해 관리자·DB 서브도메인 노출을 포함한 취약점 28건을 발견하고, 우선순위가 정리된 심층 보고서를 제공했습니다.
범위 협의부터
진단과 조치 결과 확인
범위 · 일정 협의
점검은 비밀유지계약(NDA) 선체결 후 합의한 대상·권한·시간대에 맞춰 진행. 민감정보 열람은 최소화하며, 진단 자료의 전달·보관·파기 방식은 계약 시 협의.
검증된 이력과
수행 역량
수상·대회 이력
취약점 제보 & 표준
경진대회·교육·취약점 제보 이력. 언급된 기관과의 제휴·후원·고객 관계를 의미하지 않음 회사소개서 PDF 받기
서비스 도입 전
주요 확인 사항
AI 모의해킹과 외부 노출 관리(ASM)의 차이
견적 상담 준비 사항
운영 중인 서비스의 점검 조건
현재 보안 과제에 맞춘
진단 범위와 후속 조치
점검 대상, 진단 목적, 희망 일정 확인
범위·예산 미정 시에도 상담 가능. 영업일 기준 24시간 내 회신
도입 검토용 1페이지 위험 요약 요청 가능. 공공기관 대상 기관용 진단·견적 문의. 영업일 기준 24시간 내 회신하고, 기관의 계약 절차와 필요한 견적·제안 자료 안내.
보안 브리핑
이메일 정기 구독
보안 뉴스·취약점 트렌드·실전 팁.
스팸 없는 발송과 상시 구독 해지 지원
무료 구독 · 클릭 한 번으로 해지