관리 목록의 빈틈 확인
담당자 변경 등으로 누락된 웹사이트·서버 발견과 조직의 관리 대상 여부 확인
얻는 결과소유 근거가 있는 자산 목록
외부 노출·위험 관리 SENTRIX ASM
누락된 웹사이트·서버 발견과
위험 우선순위와 담당자·조치 상태의 통합 관리
ASM: 외부 공격 가능 지점의 발견과 관리를 위한 공격표면 관리
외부 자산이 흩어진 기업·공공기관의 보안·IT 담당자를 위한 서비스
한눈에 보는 관리 범위 서비스 개념도
자산 소유와 점검 권한을 확인한 범위에서 진행.
01 / 도입하면 달라지는 일
담당자 변경 등으로 누락된 웹사이트·서버 발견과 조직의 관리 대상 여부 확인
얻는 결과소유 근거가 있는 자산 목록
자산별 위험 근거 확인과 검토 우선순위 결정
얻는 결과위험 근거와 검토 우선순위
담당자·조치 기록·재확인 상태 관리와 기준 시점의 내부 보고 자료 활용
얻는 결과담당·진행 상태와 보고 근거
02 / 업무 흐름
진단 결과와 담당자의 후속 업무 연결
도메인에서 출발해
연결된 웹사이트·서버 확인
우리 자산인지 확인하고
위험과 검토 순서 정리
담당자를 정하고
진행 상황과 조치 기록
조치 후 확인 상태를 구분하고
기준 시점의 결과 보관
조치 기록과 재확인 결과의 구분 자동 조치나 검증 완료를 전제하지 않는 잔여 확인 업무 관리
03 / 실제 제품 화면
합성 데이터 기반 실제 제품 화면의 가독성 개선 예시. 각 예시 하단에서 실제 화면 원본 열람 가능
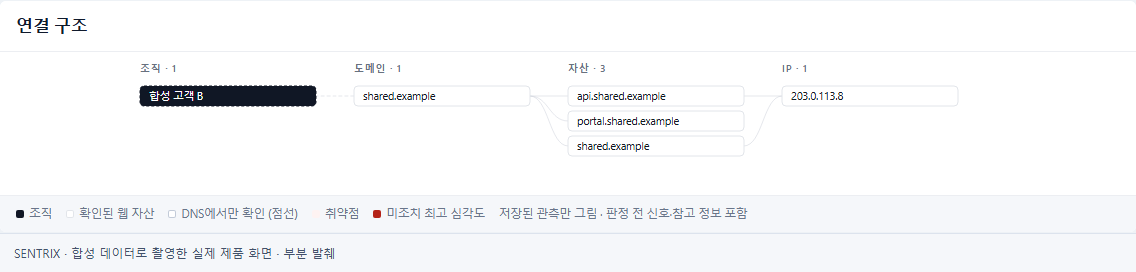
도메인·웹사이트·서버의 연결 관계 파악과 관리 대상 검토
원본 화면의 연결 관계 · 합성 데이터 재구성
관리 대상 조직
연결 관계의 출발점
여러 자산의 연결 주소
공개된 합성 화면의 연결 관계를 옮긴 설명용 예시. 자산 간 연결만으로 소유권 확인이나 취약점 검증 완료를 의미하지 않음
조직별 관리 도메인 확인
도메인과 연결된 웹사이트·API 목록
자산별 연결 IP 확인
내부 보고 항목과 후속 검토 대상의 통합 관리
원본 화면의 검토 목록 · 합성 데이터 재구성
shared.example
api.shared.example
원본 합성 화면에 표시된 분류와 작성 시점의 상태. 실제 고객의 취약점이나 현재 운영 상태를 나타내지 않는 예시
발견 항목과 영향 자산 확인
담당자와 처리 현황 확인
결과의 최근 확인 시점
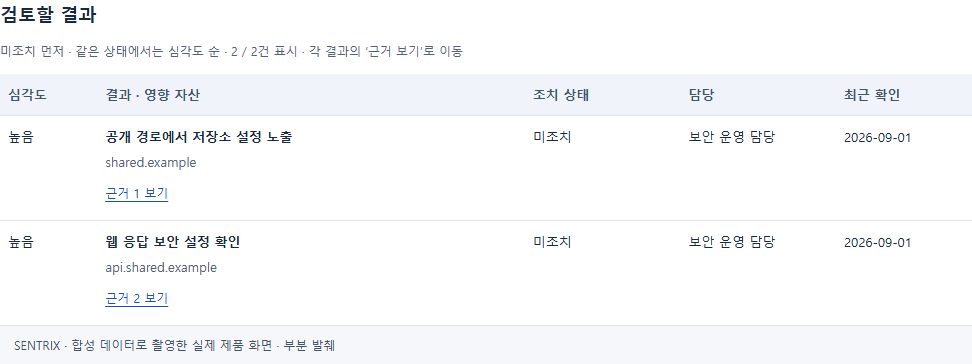
보관 보고서는 작성 당시의 결과. 이후 변경 사항은 최신 확인 결과와 함께 검토
04 / 진단 목적별 서비스
입력한 웹사이트의 상태 확인
조직 밖에 노출된 자산과 위험 관리
특정 서비스의 실제 공격 가능성 검증
일부 발견·점검 항목은 겹칠 수 있음. 관리 대상과 필요한 산출물을 기준으로 범위 결정.
05 / 도입 방식
도입 상담 후 견적
대상 자산·점검 주기·운영 지원·재확인 범위 협의
현재 외부 노출 현황 확인과 내부 검토 자료 확보
조직의 자산과 담당 업무에 대한 도입 적합성 검토
외부 자산의 변화와 담당자별 조치·재확인 상태 관리
상세 범위 미정 시 현재 상황을 바탕으로 상담 가능
공격표면 관리(ASM)는 인터넷에서 보이는 도메인·서버·웹사이트·API를 찾아 목록으로 만들고, 새로 생기거나 바뀐 자산과 위험을 주기적으로 다시 확인하는 관리 방식. 외부 노출 자산을 다룬다는 뜻에서 EASM이라고도 부름. 취약점 진단·모의해킹은 정해진 대상을 깊게 검증하는 일이라, ASM에서 위험이 큰 자산을 골라 진단 범위로 넘기는 방식으로 함께 사용. 직접 해 볼 수 있는 점검 순서는 공격표면 관리 자가점검 5단계에 정리.
대표 도메인과 승인된 범위에서 발견한 자산의 소유 근거 확인. 외부에서 보이지 않는 자산이나 확인이 어려운 대상이 있을 수 있어, 발견한 후보와 소유가 확인된 자산 구분.
담당자·조치 기록·재확인 상태 관리. 실제 설정 변경, 운영 지원, 재점검 횟수와 범위는 계약에서 결정. 조치 완료 상태만으로 안전 검증 완료를 의미하지 않음
합의한 브랜드의 사칭·유사 도메인도 외부 위협 확인 범위에 포함 가능. 어떤 브랜드와 대상을 확인할지 상담에서 결정. 심화 점검은 대상·권한·운영 영향을 확인한 뒤 별도로 협의.
팀 내부 검토 자료
도입 효과 → 실제 제품 화면 → 도입 방식
PDF · 2026.09.17 개정 · 합성 데이터 기반 실제 제품 화면
보안 뉴스·취약점 트렌드·실전 팁. 스팸 없는 발송과 상시 구독 해지 지원
무료 구독 · 클릭 한 번으로 해지